مقامات قانونگذاری هلند، همراه با همتایانشان از کانادا، آلمان و ایالات متحده، زیرساخت مخرب مرتبط با SocGholish را مختل کرده و نزدیک به 15,000 وبسایت WordPress آلوده را پاکسازی کردهاند.
«با این اقدامات، مجرمان سایبری را از دسترسی به سیستمهای رایانهای آلوده محروم میکنیم»، Maikel Rollman از واحد مبارزه با جرایم فناوری پیشرفته ملی هلند گفته است.
«این از آسیب بیشتر به سیستمهای دیجیتال شهروندان، کسبوکارها و سازمانها در سراسر جهان جلوگیری میکند و گسترش بدافزار را محدود میسازد. همچنین خطر استفاده از این سیستمها برای حملات سایبری به زیرساختهای حیاتی و سایر فرآیندهای ضروری اجتماعی را کاهش میدهد. این آغاز اقدامات بیشتر علیه SocGholish است.»
این تخریب بخشی از Operation Endgame است؛ یک ابتکار بینالمللی در حال اجرای مقامات قانونگذاری برای مبارزه با botnetها و زیرساختهای مجرمانه مرتبط. این عملیات در 2024 آغاز شد.
در چارچوب این تلاش، 106 سرور مرتبط با SocGholish از کار افتاده و 14,971 سایت WordPress از آلودگی پاک شدهاند. به صاحبان وبسایت اطلاع داده شده که سیستم مدیریت محتوا (CMS) خود را بهروزرسانی کنند، credentialهایشان را تغییر دهند و هر حساب مشکوکی را حذف کنند.
از 2017 فعال است و با نام FakeUpdates نیز شناخته میشود؛ SocGholish یک بدافزار downloader مبتنی بر JavaScript (JS) است که معمولاً بهعنوان مجرای بدافزار مرحله بعد از بازیگران تهدید مختلفی مانند Evil Corp (با نامهای DEV-0243، Indrik Spider و UNC2165)، LockBit، RansomHub، Dridex و Raspberry Robin (با نام Roshtyak) عمل میکند.
«این بدافزار یک پاشنه اولیه در رایانههای قربانی — که در مجموع botnet نامیده میشوند — ایجاد میکند و سپس توسط بازیگران تهدید برای هدفگیری بیشتر با کمپینهای باجافزار و جاسوسی استفاده میشود»، بخش سایبری Federal Bureau of Investigation (FBI) ایالات متحده در پستی که در LinkedIn منتشر شده گفته است.
این بدافزار از طریق وبسایتهای compromizeشده توزیع میشود و خود را بهجای بهروزرسانیهای فریبنده برای مرورگرهای وب مانند Google Chrome یا Mozilla Firefox و سایر نرمافزارهای محبوب جا میزند. اپراتورهای این بدافزار با نامهای مستعار مختلفی ردیابی شدهاند، از جمله Gold Prelude، Mustard Tempest، Purple Vallhund، TA569 و UNC1543.
«آلودگیهای SocGholish معمولاً از وبسایتهای compromizeشدهای که به روشهای مختلف آلوده شدهاند سرچشمه میگیرند»، Silent Push در تحلیلی از این بدافزار در سال گذشته یادآور شد. «آلودگی وبسایت میتواند شامل تزریق مستقیم باشد؛ جایی که تحویل payload مربوط به SocGholish JS را مستقیماً از یک صفحه وب آلوده تزریق میکند، یا از طریق نسخهای از تزریق مستقیم که از یک فایل JS واسط برای بارگذاری تزریق مرتبط استفاده میکند.»
در نوامبر 2025، Arctic Wolf فاش کرد که SocGholish توسط بازیگران تهدید RomCom برای تحویل Mythic Agent استفاده میشد؛ این امر بر بهرهگیری طیف گستردهای از بازیگران با انگیزههای متنوع از خدمات broker دسترسی اولیه تأکید میکند.
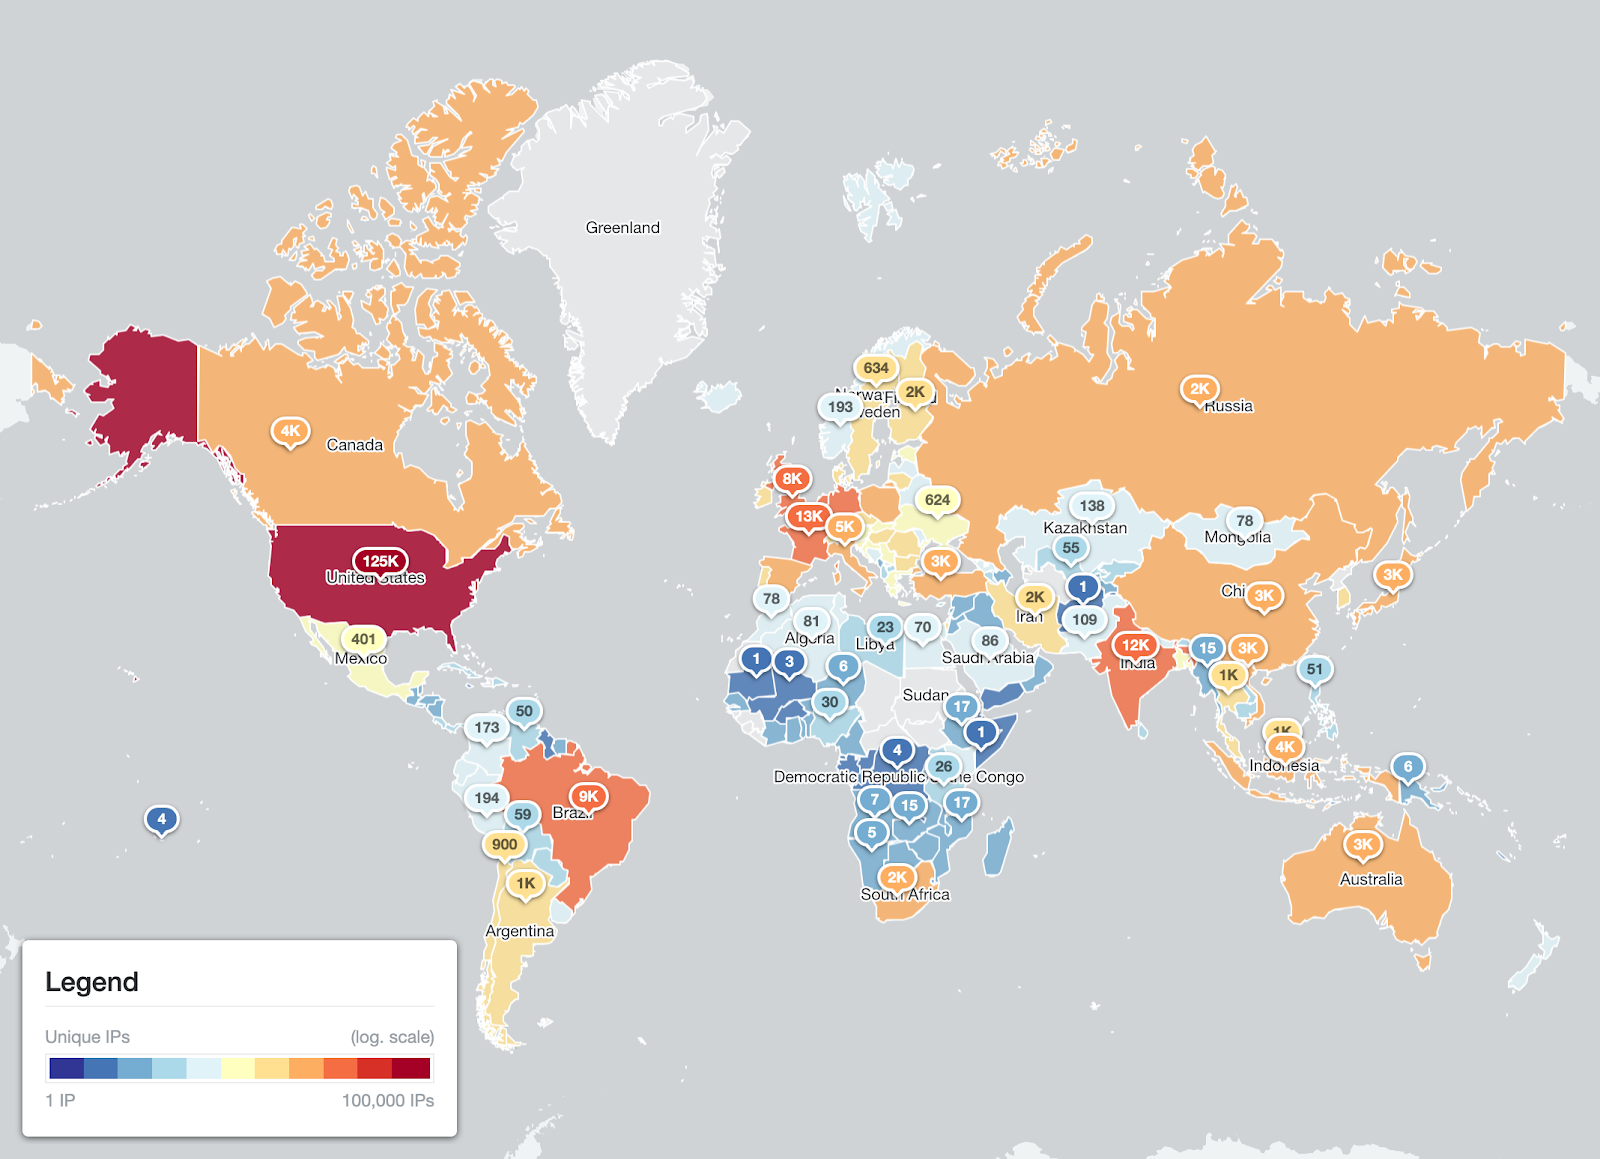
سایتهای WordPress compromizeشده SocGholish بر اساس کشور (مکانیابی IP)
Orange Cyberdefense گفته است آلودگیهای SocGholish loaderهایی مانند Gholoader (یک loader دیگر مبتنی بر JavaScript) و MintsLoader را تحویل میدهند که به نوبه خود منجر به استقرار payloadهای اضافی مانند GhostWeaver، LockBit، AsyncRAT و NetSupport RAT میشوند.
«SocGholish از یک مدل تحویل لایهای استفاده میکند و مشاهده شده که انواع مختلفی از payloadهای مرحله بعد را فعال میسازد»، این شرکت امنیت سایبری گفته و افزوده بازیگر تهدید با اپراتورهای traffic distribution system (TDS) مانند TA2726 نیز همکاری میکند.
TDS فناوریای است که برای هدایت بازدیدکنندگان سایت به مقصدهای مختلف بر اساس عوامل گوناگون استفاده میشود. این میتواند از وبسایتهای ورود compromizeشده یا جعلی که صفحات فیشینگ میزبانی میکنند تا سایتهای ساختگی که کاربران را به دانلود بهروزرسانیهای نرمافزاری حاوی بدافزار ترغیب میکنند — که سپس میتوانند برای دسترسی به شبکههای قربانی جهت باجافزار یا سایر کلاهبرداریهای مالی بهره ببرند — گسترده باشد.
«مجرمان سایبری از TDS برای دور زدن قوانین سنتی فایروال که در غیر این صورت اتصالات به وبسایتهای مخرب را مسدود میکنند و برای تحلیل قربانیان بالقوه جهت هدفگیری با جمعآوری آدرس IP، سیستمعامل، مکان، دستگاه و اطلاعات مرورگرشان استفاده میکنند»، FBI گفته است. «پس از هدایت کاربران به یک TDS — که اغلب از طریق تکنیکهای مختلف مهندسی اجتماعی انجام میشود — مجرمان سایبری میتوانند دستگاههای کاربران را در انتهای زنجیره بازنشانی TDS با تحویل صفحات فیشینگ، کلاهبرداریهای مالی و سایر بدافزارها بهرهبرداری کنند.»
بسیاری از نمونههای WordPress compromizeشده طبق Shadowserver Foundation برای گنجاندن زیرساخت مجرمانه ادارهشده توسط SocGholish تغییر یافتهاند. اکثریت قریب به اتفاق سایتهای هکشده در ایالات متحده بودند، بهدنبال آن آلمان، فرانسه، هند، برزیل، سنگاپور، ایتالیا، اندونزی، کانادا و ویتنام.
«سوءاستفاده همچنین شامل استفاده از فرآیندی به نام Domain Shadowing است»، این سازمان غیرانتفاعی گفته است. «این تکنیکی است که در آن یک بازیگر تهدید به پنل حساب ارائهدهنده DNS یا ثبتکننده معتبر یک دامنه مشروع دسترسی پیدا میکند و از این دسترسی برای ایجاد بیسروصدا subdomainهای اضافی زیر دامنه اصلی (apex) استفاده میکند.»
«این subdomainهای مخرب اغلب نامهای میزبان رایجی دریافت میکنند که در دید آشکار پنهان میمانند و با زیرساخت DNS مشروع صاحب دامنه یکپارچه میشوند، اما به زیرساخت مخرب خارجی ادارهشده توسط مجرمان اشاره میکنند — بهطور مؤثر سوار بر شهرت تثبیتشده یک دامنه شده و تشخیص یا مسدودسازی فعالیت غیرقانونی را برای مدافعان دشوارتر میسازند.»
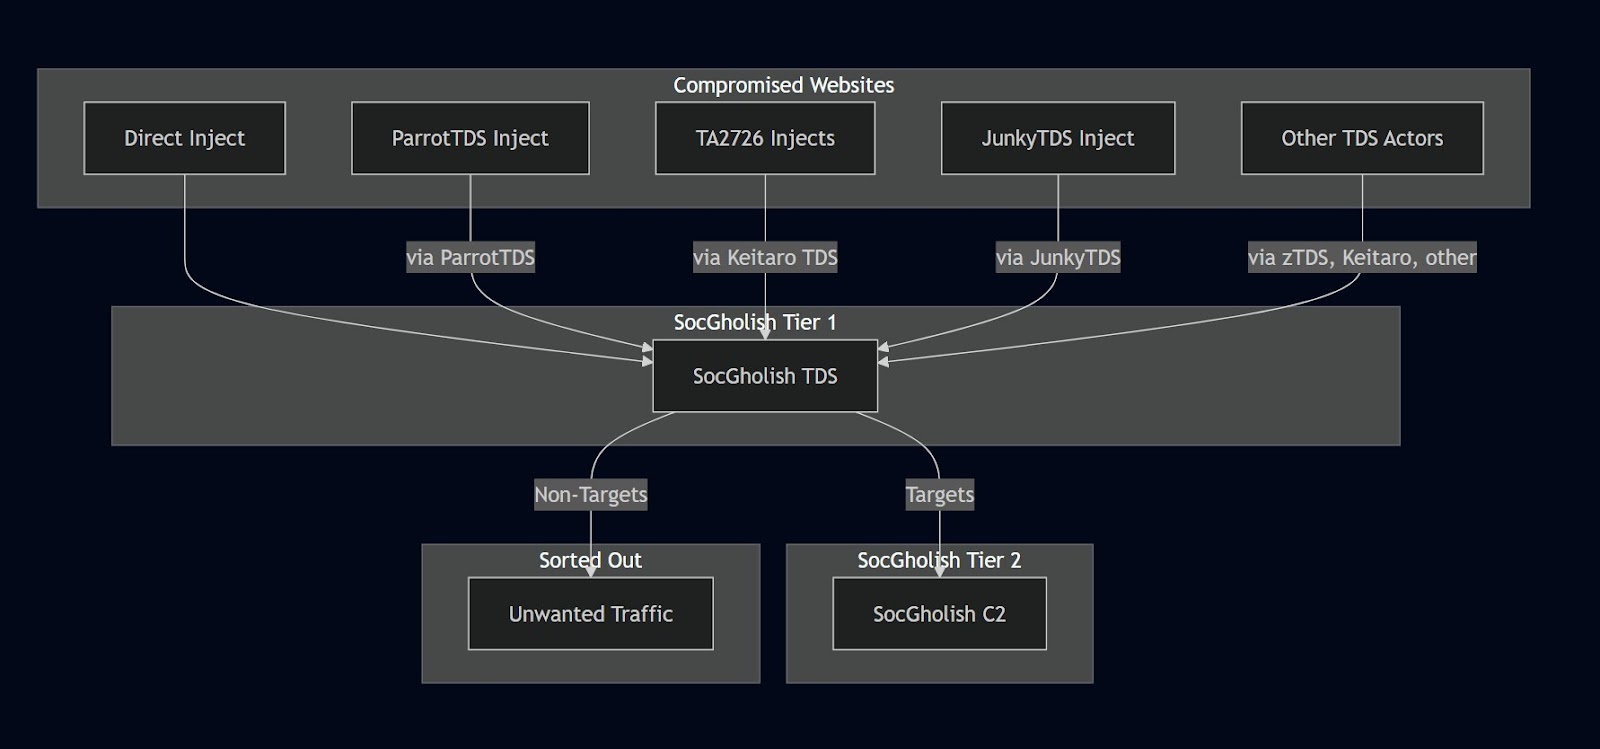
نمای سادهشدهای از affiliateها که قربانیان بالقوه را به سمت SocGholish هدایت میکنند
علاوه بر این، وبسایتهای آلوده اغلب توسط چندین بازیگر تهدید بهرهبرداری میشوند و بازدیدکنندگان بیگمان سایت را در معرض خوشهای پیچیده از تهدیدات بالقوه قرار میدهند. رفتار مخرب این سایتها توسط عوامل کلیدی مختلفی از جمله کشور مبدأ کاربر، نوع مرورگر در حال استفاده و سیستمعامل زیرین تعیین میشود.
«TA569 بدون تبعیض وبسایتها را compromize میکند و فرصتطلب است، اگرچه سایتهایی با ترافیک بالاتر منجر به قربانیان بیشتری میشوند»، Proofpoint گفته است. «این بازیگر همچنین وبسایتها را در تقریباً هر صنعتی compromize کرده است؛ از سازمانهای غیرانتفاعی و مدارس تا مراقبتهای بهداشتی و بیمارستانها، و سازمانهای حقوقی و املاک.»
شرکت threat intelligence مبتنی بر DNS یعنی Infoblox، SocGholish را یک چارچوب JavaScript چندمرحلهای توصیف کرد که وبسایتهای compromizeشده را به وسیلههای تحویل بدافزار drive-by download تبدیل میکند. این چارچوب با چهار گام اصلی فعال میشود: جذب ترافیک، فیلتر کردن ترافیک، طعمههای payload و اجرای implant روی دستگاه.
«TA569 خودش تعداد بسیار زیادی از وبسایتها را compromize میکند»، Infoblox گفته است. «اما ترافیک از affiliateها را نیز میپذیرند. این یک رابطه تجاری کلاسیک است: وقتی کاربری از سایت بازدید میکند، affiliate معمولاً fingerprinting انجام میدهد و سپس قربانیان بالقوه را از طریق یک لینک تعبیهشده به SocGholish منتقل میکند. در ازای آن، affiliate برای این leadها پرداخت میشود.»
برخی از affiliateهای برجستهای که در سالهای اخیر ترافیک را به چارچوب SocGholish فروختهاند شامل TA2726، Parrot TDS و JunkyTDS هستند. بازیگران تهدید همچنین از پیشنهادات تجاری مانند Keitaro و zTDS برای فیلتر کردن ترافیک جهت بازنشانی به SocGholish استفاده کردهاند، یا در صورتی که بازدیدکننده سایت compromizeشده معیارها را نداشته باشد، آنها را به وبسایت اصلی یا هر محتوای دیگری ارسال میکنند.
دادههای Infoblox نشان میدهد که تقریباً 55٪ از مشتریان cloud آن تنها در سال جاری تلاش کردهاند به زیرساخت SocGholish دسترسی پیدا کنند، در حالی که حملات طی پنج ماه گذشته تقریباً «هر بخش صنعتی» را هدف قرار دادهاند. برخی از عمودیهایی که بیشتر هدف بودند شامل دولت، آموزش، بانکداری، مراقبتهای بهداشتی، خدمات غیر IT، خدمات مالی، مشاوره IT، تأسیسات عمومی، بیمه و حملونقل بودند.
«این توزیع [...] تأکید میکند که SocGholish یک تهدید niche محدود به یک عمودی نیست»، این شرکت گفته است. «در عوض، اکوسیستم webinject و TDS در مقیاس بزرگ آن به محیطهای بخش عمومی و تجاری مهم گسترش مییابد و آن را به تهدیدی با اهمیت گسترده در میان پایگاه مشتریان ما تبدیل میکند.»