مقدمه
میانگین تیم امنیت سازمانی بیش از 40 ابزار امنیتی دارد که دید گستردهای به telemetry داخلی و دادههای asset میدهد. اما اغلب این ابزارها در siloها کار میکنند و alert و داده (همپوشان) تولید میکنند. با این حال، dwell time نفوذ همچنان سرسختانه طولانی میماند (~43 روز)، پنجرههای response پیش از آنکه تیمها بتوانند اقدام کنند بسته میشوند، و analystها بهجای متوقف کردن تهدیدها، از triage نویز burnout میگیرند.
مشکل تلاش نیست. معماری است.
برنامههای امنیتی برای دنیایی ساخته شدند که تهدیدها آنقدر کند حرکت میکردند که انسانها بتوانند پاسخها را بهصورت دستی هماهنگ کنند. آن دنیا دیگر وجود ندارد. با نحوه توسعه و استفاده از قابلیتهای AI، بهویژه با ابزارهای frontier AI، به موضع امنیتی بسیار proactiveتری و همچنین پاسخ با سرعت machine برای مقابله با adversaryهای پرسرعت نیاز است. چارچوب Continuous Threat Exposure Management (CTEM) گارتner به این تحول از ارزیابیهای reactive و point-in-time به چرخهای پیوسته و تکرارشونده از scoping، discovery، prioritization، validation و mobilization کمک میکند. اما برای اکثر سازمانها، operationalize کردن CTEM end-to-end همچنان دستنیافتنی مانده، چون ابزارهای لازم برای انجام آن هنوز با یکدیگر صحبت نمیکنند.
مشکل معماری پشت هر شکاف امنیتی
پشتههای امنیتی مدرن مجموعهای از ابزارهای تخصصی هستند: یک threat intelligence platform اینجا، یک vulnerability scanner آنجا، یک ابزار BAS (breach and attack simulation) جدا، و یک SIEM که سعی میکند همه را به هم بدوزد. هر کدام داده تولید میکنند. هیچکدام حلقه را نمیبندند.
تا زمانی که intelligence همبستگی یابد، exposureها اولویتبندی شوند، validation اجرا شود و ticket remediation اقدام شود، adversary اغلب از قبل جابهجا شده است. گلوگاه هیچ ابزار واحدی نیست. فضای خالی بین آنهاست.
این همان مشکل معماری است که رهبران امنیتی را شبها بیدار نگه میدارد، و همان مشکلی است که AI assistantهای عمومی، که به workflowهای موجود الحاق شدهاند، واقعاً حل نمیکنند. از یک chatbot خواستن خلاصهای از گزارش تهدید مفید است. اما با داشتن سیستم AI که بهصورت خودکار آن گزارش را در برابر سطح exposure زنده شما همبستگی میدهد، اعتبارسنجی میکند که controlهای شما پابرجا میمانند، و اولویت میدهد که چه چیزی را اول اصلاح کنید، یکسان نیست.
«Agentic» واقعاً به چه معناست و چرا اکنون اهمیت دارد
اصطلاح «AI» در بازاریابی امنیت آنقدر overloaded شده که ارزش دارد درباره معنای واقعی agentic AI در این زمینه دقیق باشیم.
Assistive AI منتظر میماند تا از آن خواسته شود. خلاصه میکند، ترجمه میکند و بازیابی میکند. analystها را در انجام همان کارهایی که از قبل انجام میدادند سریعتر میکند.
Agentic AI عمل میکند. context را درک میکند، بهصورت خودکار اولویتبندی میکند و workflowهای چندمرحلهای را در سیستمهای مختلف اجرا میکند؛ نه بهعنوان یک query یکباره، بلکه بهصورت پیوسته، در پسزمینه، با سرعت machine.
این تمایز اهمیت دارد چون محیط تهدید نیز increasingly با سرعت machine عمل میکند. با پیشرفتهای سریع در مدلهای frontier AI، timelineهای discovery-to-exploit بهشکل قابلتوجهی کوتاه میشوند. تیمهای امنیتی که جلو میمانند، آنهایی نخواهند بود که بیشترین analyst را دارند. آنهایی خواهند بود که زیرساخت AI آنها میتواند آن سرعت را بهصورت خودکار match کند.
برای CTEM بهطور خاص، این یعنی سه function باید دیگر workflowهای جدا نباشند:
- Operationalize کردن threat intelligence: ingest، ساختاردهی و contextualize کردن پیوسته دادههای threat، exposure و vulnerability در برابر محیط شما. درک چه کاری adversaryها انجام میدهند و کدام asset و زیرساخت بالقوه در معرض آن ریسکهاست.
- آزمون و validation posture امنیتی شما: آزمون پیوسته اینکه آیا controlها، تیمها و فرایندهای شما واقعاً در برابر adversary behaviorهایی که track میکنید پابرجا میمانند
- Mobilize کردن response: اولویتبندی و مسیریابی خودکار اقدامات remediation بر اساس evidence و risk معتبر و intelligence-driven
وقتی این سه function بهعنوان یک حلقه بسته عمل میکنند، با agentهای AI که اطلاعات و تصمیمها را بین آنها بدون انتظار برای handoff انسانی جابهجا میکنند، برنامه CTEM از یک چارچوب روی slide به یک واقعیت operational تبدیل میشود.
Agentic AI برای Operationalize کردن CTEM و امنیت Proactive
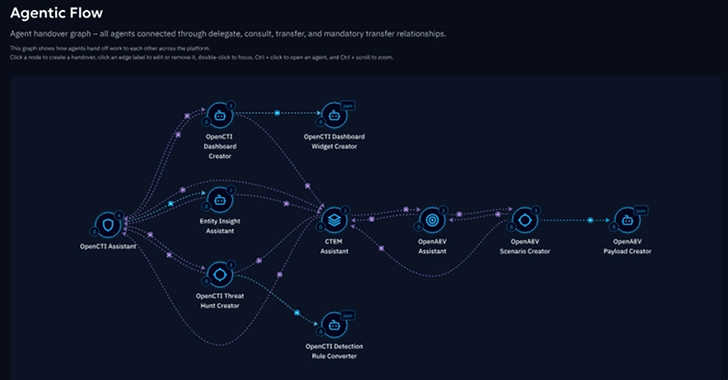
معماری Agentic threat management همان چیزی است که تفاوت بین چارچوب CTEM که در سند استراتژی زندگی میکند و چیزی که بهصورت پیوسته در پسزمینه اجرا میشود را رقم میزند. این به یک لایه orchestration اختصاصی AI نیاز دارد که بهعنوان لایه foundational و contextual با agentهای بههمپیوندخورده عمل کند. بهجای آنکه analystها threat intelligence را به exposure validation بهصورت دستی وصل کنند، agentها کار سنگین را بهصورت پیوسته و با context و reasoning درست انجام میدهند. کل workflow خودمختار است، جایی که agentها taskها را از یکی به دیگری و در محصولات مختلف handover میکنند و همچنان human-in-the-loop برای تصمیم نهایی حفظ میشود. analystها واقعاً میتوانند orchestrator اقدامات intelligence-driven شوند.
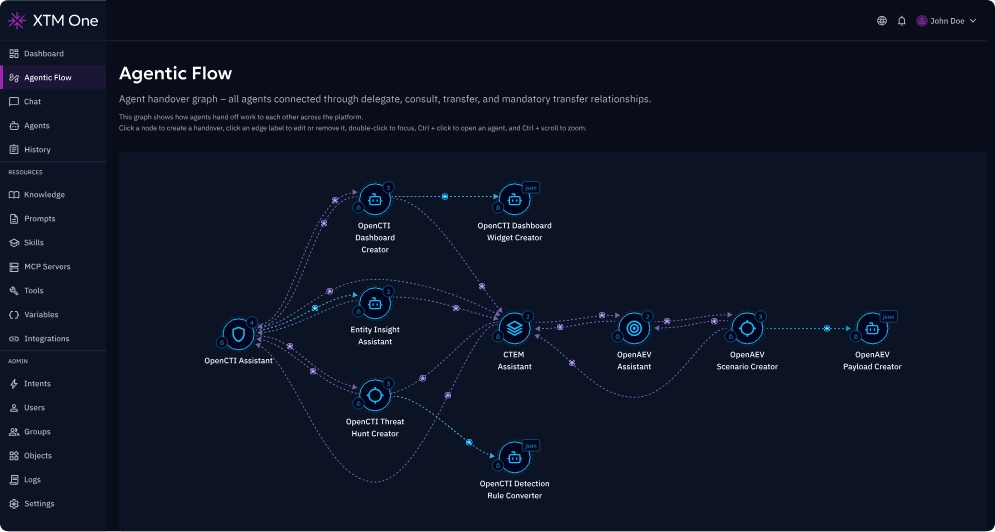
تیمهای امنیتی که اکنون این قابلیت را میسازند منتظر toolset کامل نیستند. ابتدا مدل operational را میسازند و میگذارند معماری جبران کند. آنهایی که زودتر به آنجا برسند مزیت ساختاری خواهند داشت که در طول زمان compound میشود: داده بهتر، تحلیل بهتر، evidence بهتر، و علاوه بر آن AI بهتر tuneشده. LLMهای general purpose برای این کار ساخته نشدهاند؛ به context و know-how مبتنی بر محصول نیاز دارد.
سازمانهایی که سریعتر این شکاف را میبندند، آنهایی هستند که CTEM را بهعنوان یک operating model میبینند، نه یک ابزار واحد، و زیرساخت AI را که بهطور خاص برای اجرای end-to-end آن ساخته شده انتخاب میکنند. میتوانید مدل operational را در عمل با XTM One CTEM Assistant ببینید.
تماشای آن در عمل: وبینار زنده
Filigran یک session زنده برگزار میکند که نشان میدهد این در عمل چگونه است: چگونه تیمهای امنیتی از agentic AI برای اتصال intelligence، exposure validation و response در یک workflow پیوسته واحد، بدون شکافهای handoff که هر مرحله را کند میکند استفاده میکنند.
این session پوشش میدهد:
- چرا تحول به agentic AI مدل operational برنامههای امنیتی را تغییر میدهد، نه فقط tooling
- کجا agentهای purpose-built از AI general-purpose بهتر عمل میکنند وقتی دقت اهمیت دارد
- چگونه زیرساخت agentic AI را برای برنامه خودتان ارزیابی کنید
برای session زنده ثبتنام کنید یا recording را دریافت کنید:
- سهشنبه 30 ژوئن · 3pm GMT / 10am EST
- پنجشنبه 2 جولای · 1pm AEST