عملیات ransomware-as-a-service (RaaS) Gentlemen در حال توسعه و نگهداری فعال مجموعهای از ابزارهای endpoint detection and response (EDR) killer است که آنها را به affiliateها میدهد تا پیش از استقرار encryptor، دفاع سیستم را مختل کنند.
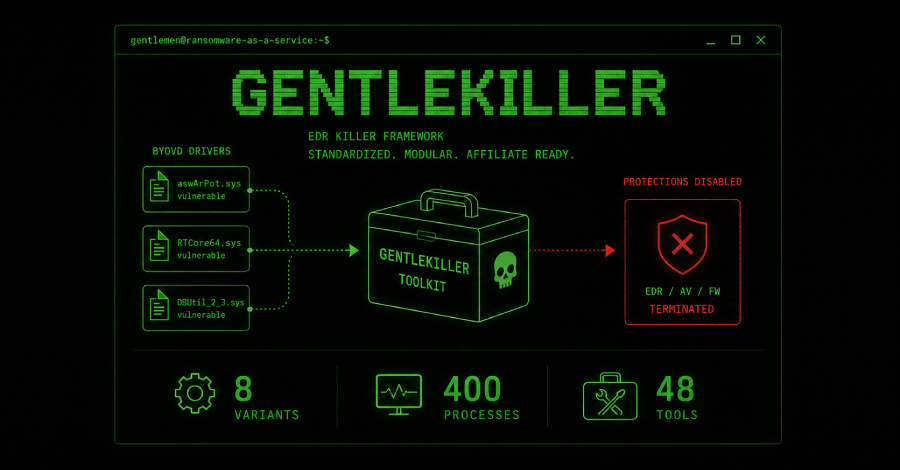
این مجموعه بالغ از ابزارهای خاتمهدهنده EDR حول چارچوبی متمرکز است که با نام GentleKiller شناخته میشود.
«آنها همچنین ابزارهای شخص ثالث یا لورفته مانند HexKiller، ThrottleBlood و HavocKiller را نیز ادغام میکنند»، جاکوب Souček، محقق امنیتی ESET، در گزارشی که با The Hacker News به اشتراک گذاشته شد گفت. «این ابزارها از طریق یک لایه مشترک defense evasion استاندارد شدهاند و عمدتاً با جعل vendorهای امنیتی، اطلاعات نسخه جعلی و کپی کردن گواهیها و آیکونهای legitimate، خود را جایگزین میکنند.»
شرکت امنیت سایبری اسلواکی همچنین گروه باجافزاری را بهخاطر توانایی «عملیاتیسازی غیرمعمولاً سریع» exploitهای proof-of-concept (PoC) تازه افشاشده مرتبط با تکنیک حمله bring your own vulnerable driver (BYOVD)، در بسیاری موارد در عرض چند روز پس از انتشار عمومی، مورد توجه قرار داد.
از زمان ظهور در مارس 2025، Gentlemen بهسرعت در ردهها بالا رفته و خود را بهعنوان یکی از فعالترین گروههای باجافزاری مطرح کرده است. بر اساس دادههای Ransomware.live، این گروه تاکنون 504 قربانی را claim کرده است و بیشتر آنها در آسیای جنوبشرقی، آمریکای جنوبی و اروپای غربی قرار دارند.
گزارشهای اخیر از روزنامهنگار امنیت سایبری Brian Krebs و PRODAFT نشان دادهاند که یک شهروند 36 ساله روس به نام Alexander Andreevich Yapaev (با نام مستعار hastalamuerte) پس از فعالیت بهعنوان affiliate برای طرحهای باجافزاری دیگر از جمله Qilin، عملیات را رهبری میکند.
ESET Gentlemen را یکی از چابکترین گروههای RaaS از نظر فنی توصیف کرده است که از مجموعهای از تکنیکها برای اطمینان از عبور نمونههای کامپایلشده EDR killer از تشخیص استفاده میکند. این شامل محافظت باینری با Enigma یا Themida و استفاده از نام فایلهایی است که شبیه vendorهای شناختهشده امنیت سایبری هستند، تا جایی که اطلاعات نسخه، امضای دیجیتال و آیکونهای آنها را نیز شامل میشود.
رایجترین آنها GentleKiller است که در هشت variant مختلف عرضه میشود و هر کدام یک محصول legitimate متفاوت را تقلید میکنند و در چارچوب حمله BYOVD از driver آسیبپذیر یا مخرب متفاوتی سوءاستفاده میکنند. GentleKiller بهطور مشخص به دنبال 400 فرآیند مرتبط با 48 برنامه امنیتی مجزا از vendorهای مختلف میگردد.
فهرست driverهایی که هر variant سوءاستفاده میکند به شرح زیر است:
- Kaspersky («eb.sys»)
- FACEIT Anti-Cheat («nseckrnl.sys»)
- Valorant («GameDriverX64.sys»)
- Javelin («stpm_old.sys» یا «stpm_new.sys»)
- WatchDog («dmx.sys»)
- Network Blocker («360netmon_wfp.sys»)
- Cleaner («IMFForceDelete.sys»)
- G11 («PoisonX.sys»)
شایان ذکر است که سوءاستفاده از «PoisonX.sys» در ماههای اخیر در ارتباط با حملات BYOVD مختلف ثبت شده است؛ یکی از آنها برای kill کردن CrowdStrike Falcon EDR استفاده شده است. یک کمپین دوم که توسط Huntress شرح داده شد، شامل یک نفوذ بود که در آن threat actorهای ناشناس از BeyondTrust Remote Support برای استقرار موفق باجافزار در شبکه استفاده کردند، اما پیش از آن ابزارهای امنیتی را از طریق «PoisonX.sys» و «hrwfpdrv.sys» متوقف کردند.
«وقتی لایه impersonation و driverهای خاص مورد استفاده را کنار بگذاریم، کد زیربنایی شباهتهای ساختاری و رفتاری متعددی را آشکار میکند که بهشدت به استفاده از یک template توسعه مشترک اشاره دارد»، Souček گفت.
«این طراحی سهولت استقرار و انعطاف عملیاتی برای affiliateها را در اولویت قرار میدهد، در حالی که تلاش توسعه برای operatorها را به حداقل میرساند. این به operatorهای Gentlemen اجازه میدهد driverهای مورد سوءاستفاده را بسیار زود پس از افشای PoC یک EDR killer به مجموعه ابزار خود ادغام کنند.»
EDR killerهای شخص ثالث مبتنی بر BYOVD که گروه به کار میگیرد به شرح زیر است:
- HexKiller («googleApiUtil64.sys»)، ابزاری که پیشتر فرض بر انحصاری بودن آن برای گروه باجافزاری Warlock بود
- ThrottleBlood («ThrottleBlood.sys»)، ابزاری که در حملات affiliateهای MedusaLocker و DragonForce مشاهده شده است
- HavocKiller یا HwAudKiller («havoc.sys»)
ESET گفت همچنین یک credential stealer مبتنی بر Rust با نام رمز OxideHarvest (معروف به buildx641) را شناسایی کرده است که قادر است داده را از مرورگرهای وب محبوب از جمله Google Chrome، Microsoft Edge، Torch، Comodo، Epic Privacy Browser، Vivaldi، Brave، Opera، OperaGX، Mozilla Firefox، Waterfox، BlackHawk و IceCat جمعآوری کند.
«در حالی که بیشتر گروههای باجافزاری همچنان kill کردن EDR را به affiliateها واگذار میکنند، Gentlemen این کار را با ارائه یک مجموعه EDR-killer استاندارد و آماده استفاده به affiliateها متمرکز کرده است»، ESET گفت. «این تصمیم Gentlemen را برای affiliateها به operator جذابی تبدیل میکند، زیرا مانع ورود را بهطور ملموس کاهش میدهد و در نتیجه کار آنها را آسانتر میکند.»
این افشا در حالی است که CERT Coordination Center (CERT/CC) درباره چندین برنامه UEFI با امضای vendor که در برابر bypass Secure Boot از طریق حمله BYOVD آسیبپذیرند، advisory صادر کرده است. Martin Smolár، محقق ESET، بهخاطر پژوهش و گزارش این آسیبپذیری مورد تقدیر قرار گرفته است. برنامههای متأثر از Acer، AMD، ASUS، ECS، Getac، GIGABYTE، Toshiba و Uniwill هستند.
«اگر سیستم هدف به گواهی vendor متأثر اعتماد کند، یک مهاجم [با امتیاز administrative یا دسترسی فیزیکی] میتواند از این برنامهها برای اجرای کد دلخواه در فاز اولیه pre-boot، پیش از راهاندازی سیستمعامل، سوءاستفاده کند»، CERT/CC گفت.
«برای کاهش این ریسک، مدیران سیستم باید بهروزرسانیهای UEFI Forbidden Signature Database (DBX) را اعمال کنند که اعتماد به باینریهای vendor-signed متأثر را لغو میکند و از اجرای این برنامههای آسیبپذیر در فرآیند boot جلوگیری میکند.»